ไทยยกระดับการเฝ้าระวังภัยไซเบอร์ต่อระบบสำคัญของประเทศในวันที่ 9 พฤศจิกายน 2569 หลังเกิดเหตุระบบไอทีขัดข้องและการโจมตีในสถาบันการเงินกับโครงสร้างพื้นฐานของต่างประเทศ ประเด็นสำคัญที่สุดสำหรับประชาชนคือ หน่วยงานไทยกำลังเพิ่มมาตรการป้องกันล่วงหน้า แต่ยังไม่มีข้อมูลยืนยันว่าระบบธนาคารหรือบริการสำคัญในไทยถูกโจมตีรุนแรงในขณะนี้
[ธนาคารแห่งประเทศไทย](https://www.bot.or.th/th/news-and-media/news/news-20261109-2.html) ออกข่าวฉบับที่ 44/2569 ระบุว่า ยังไม่พบผลกระทบต่อการให้บริการของสถาบันการเงินในไทย อย่างไรก็ตาม ธปท.ได้เรียกประชุมผู้บริหารสูงสุดด้านเทคโนโลยีสารสนเทศ หรือ CIO ของสถาบันการเงินทุกแห่ง รวมทั้งศูนย์ประสานงานด้านความมั่นคงปลอดภัยเทคโนโลยีสารสนเทศภาคธนาคาร หรือ TB-CERT และสมาคมธนาคารไทย เพื่อเพิ่มความเข้มข้นในการป้องกัน เฝ้าระวัง แลกเปลี่ยนข้อมูลภัยคุกคาม และประเมินความเสี่ยงร่วมกัน
มาตรการของ ธปท.ไม่ได้มีเฉพาะการตรวจระบบในเวลานี้ แต่รวมถึงการดูแลความต่อเนื่องของระบบเทคโนโลยีสารสนเทศ การซักซ้อมแผนฉุกเฉินสำหรับระบบการชำระเงินสำคัญ และการปรับแผนบริหารความต่อเนื่องทางธุรกิจ หรือ BCP ให้สอดคล้องกับระดับความเสี่ยง หากเกิดเหตุจริง เป้าหมายคือให้การโอนเงิน การชำระเงิน และบริการพื้นฐานกลับมาทำงานได้ตามแผนที่เตรียมไว้ ลดผลกระทบเป็นวงกว้าง
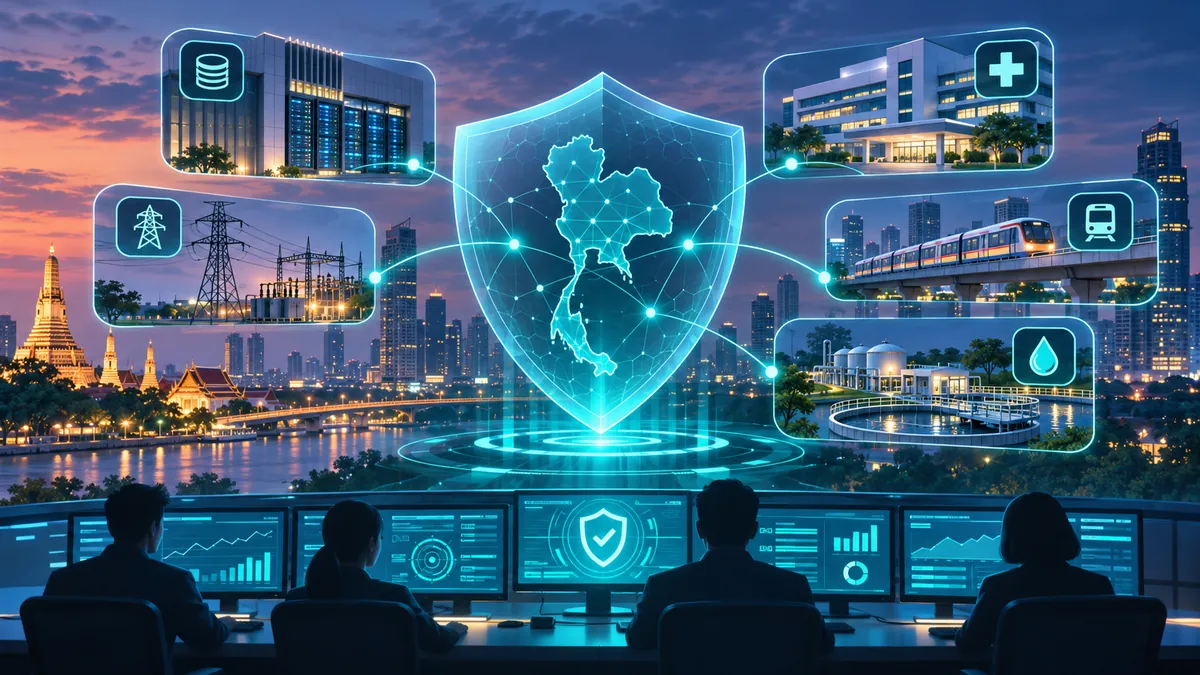
ในระดับโครงสร้างพื้นฐานประเทศ [ไทยพีบีเอส](https://www.thaipbs.th/news/content/572405) และ [กรุงเทพธุรกิจ](https://www.bangkokbiznews.com/politics/1259869) รายงานตรงกันว่า เลขาธิการสภาความมั่นคงแห่งชาติเปิดเผยถึงการประสานสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม และหน่วยงานความมั่นคง ให้เพิ่มการเฝ้าระวัง ตรวจสอบช่องโหว่ และเตรียมตอบสนองต่อเหตุผิดปกติ โดยย้ำเช่นเดียวกันว่านี่เป็นการยกระดับมาตรการในสถานการณ์ปกติ ไม่ได้หมายความว่าไทยกำลังเผชิญการโจมตีรุนแรง
เหตุที่ข่าวนี้กำลังเป็นกระแส เพราะภัยไซเบอร์ยุคใหม่ไม่ได้กระทบแค่เว็บไซต์หรือข้อมูลส่วนบุคคล แต่สามารถเชื่อมโยงไปถึงระบบควบคุมเครื่องจักร คลังสินค้า โรงพยาบาล ไฟฟ้า น้ำประปา การขนส่ง และระบบชำระเงิน หากระบบหนึ่งหยุดทำงาน อาจเกิดผลกระทบต่อบริการอื่นที่พึ่งพากันเป็นทอด ๆ การป้องกันจึงต้องมองทั้งเครือข่าย ไม่ใช่ตรวจเพียงคอมพิวเตอร์ส่วนกลาง
ภาคเอกชนมีบทบาทสำคัญไม่แพ้หน่วยงานรัฐ เพราะโครงสร้างพื้นฐานหลายส่วนใช้ระบบของผู้ให้บริการภายนอก เชื่อมอุปกรณ์ผ่านอินเทอร์เน็ต หรือมีห่วงโซ่อุปทานซอฟต์แวร์ร่วมกัน สมช.จึงเตรียมขอความร่วมมือเอกชนทบทวนการป้องกันสินทรัพย์ดิจิทัล ระบบควบคุม เครื่องจักร และอุปกรณ์ที่เชื่อมต่อเครือข่าย จุดเสี่ยงไม่ได้อยู่เฉพาะรหัสผ่านของพนักงาน แต่อาจอยู่ในบัญชีผู้ดูแลระบบ อุปกรณ์ที่ไม่ได้อัปเดต หรือการเชื่อมต่อจากผู้รับเหมาภายนอก
สำหรับประชาชน สิ่งที่ควรทำคือใช้แอปธนาคารเวอร์ชันล่าสุด เปิดการแจ้งเตือนธุรกรรม ไม่ติดตั้งแอปจากลิงก์ในข้อความ และไม่เปิดเผยรหัสผ่าน รหัส OTP หรือ PIN ให้ผู้ที่ติดต่อเข้ามา หากบริการธนาคารขัดข้องชั่วคราว ควรตรวจประกาศจากธนาคารและ ธปท.ก่อนเชื่อข้อความส่งต่อ เพราะความตื่นตระหนกอาจถูกมิจฉาชีพนำไปใช้สร้างลิงก์ปลอมหรือหลอกให้ย้ายเงิน
สิ่งที่ต้องจับตาต่อมีสามระดับ ระดับแรกคือประกาศจาก ธปท.และธนาคารว่าพบความผิดปกติหรือไม่ ระดับที่สองคือการแจ้งเตือนช่องโหว่จาก สกมช.และ ThaiCERT ซึ่งจะบอกว่าหน่วยงานใดควรเร่งติดตั้งแพตช์ และระดับที่สามคือความต่อเนื่องของบริการจริง เช่น ระบบโอนเงิน โรงพยาบาล พลังงาน และขนส่ง หากยังให้บริการตามปกติ ก็ไม่ควรตีความการเพิ่มมาตรการเฝ้าระวังว่าเป็นหลักฐานว่าถูกโจมตีแล้ว
ข่าวครั้งนี้จึงควรถูกมองเป็นสัญญาณของการ “เตรียมก่อนเกิดเหตุ” มากกว่าคำเตือนให้ประชาชนกักเงินสดหรือหยุดใช้บริการดิจิทัล หน่วยงานหลักยืนยันว่าระบบการเงินไทยยังไม่พบผลกระทบ และกำลังเพิ่มการเฝ้าระวังร่วมกับผู้ดูแลโครงสร้างพื้นฐาน การติดตามข้อมูลจากช่องทางทางการและรักษาสุขอนามัยดิจิทัลพื้นฐานเป็นการตอบสนองที่เหมาะสมที่สุดในเวลานี้