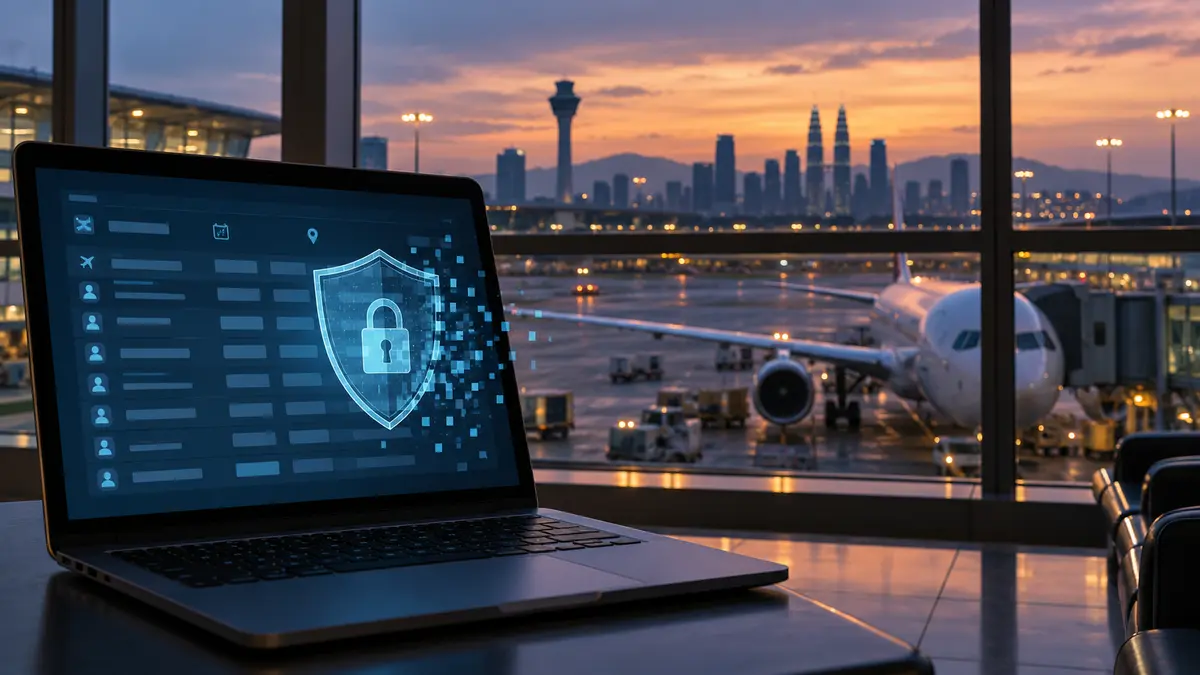
Malaysia Airlines แจ้งเตือนลูกค้าว่า ข้อมูลบางส่วนซึ่งประมวลผลผ่าน Amadeus ผู้ให้บริการเทคโนโลยีระบบสำรองที่นั่งของสายการบิน อาจได้รับผลกระทบจากเหตุการณ์ความปลอดภัยไซเบอร์ โดยช่วงข้อมูลที่เกี่ยวข้องครอบคลุมตั้งแต่เดือนสิงหาคม 2023 ถึงเดือนกันยายน 2026 อย่างไรก็ตาม สายการบินระบุว่าระบบไอทีของตนเองไม่ได้ถูกเจาะ และขณะนี้ยังไม่มีหลักฐานว่าข้อมูลทางการเงินถูกเข้าถึง
ประกาศของ Malaysia Airlines ลงวันที่ 31 ตุลาคม 2026 ระบุว่า บริษัทกำลังทำงานร่วมกับ Amadeus และฝ่ายที่เกี่ยวข้องเพื่อสอบสวนและประเมินผลกระทบ แต่ยังไม่ได้เปิดเผยจำนวนลูกค้าที่อาจได้รับผลกระทบ หรือระบุชัดว่าข้อมูลประเภทใดของผู้โดยสารอยู่ในขอบเขตเหตุการณ์ การไม่เปิดเผยรายละเอียดเหล่านี้หมายความว่า ผู้โดยสารควรติดตามประกาศเพิ่มเติมจากช่องทางทางการ ไม่ควรคาดเดาว่าข้อมูลทุกประเภทถูกเปิดเผย
ข่าวดังกล่าวได้รับความสนใจอย่างรวดเร็วในวันที่ 1 พฤศจิกายน เพราะ Amadeus เป็นผู้ให้บริการระบบเทคโนโลยีสำรองที่นั่งแก่สายการบินจำนวนมาก และมีสายการบินอื่นในเอเชียรายงานเหตุที่เกี่ยวข้องในช่วงเวลาใกล้กัน สำนักข่าว CNA และ Reuters รายงานว่า Malaysia Airlines เป็นหนึ่งในสายการบินล่าสุดที่แจ้งลูกค้าเกี่ยวกับผลกระทบที่อาจเกิดขึ้นจากระบบของผู้ให้บริการภายนอก
ประเด็นสำคัญคือ ความแตกต่างระหว่าง “ระบบของสายการบินถูกเจาะ” กับ “ข้อมูลที่ประมวลผลโดยผู้ให้บริการภายนอกอาจได้รับผลกระทบ” Malaysia Airlines ยืนยันว่าโครงสร้างไอทีของสายการบินเองไม่ถูกบุกรุกตามข้อมูลที่ตรวจสอบได้ขณะนี้ แต่ข้อมูลลูกค้าที่ผ่านระบบ Amadeus อาจอยู่ในขอบเขตการตรวจสอบ เหตุการณ์นี้จึงสะท้อนความเสี่ยงของห่วงโซ่อุปทานดิจิทัล ซึ่งองค์กรหนึ่งอาจได้รับผลกระทบจากระบบของคู่ค้าหรือผู้รับจ้าง แม้ระบบภายในของตนจะไม่ได้ถูกเจาะโดยตรง
สายการบินยังย้ำว่า ณ เวลาที่ออกประกาศ ไม่มีหลักฐานว่าข้อมูลทางการเงินถูกเข้าถึง คำว่า “ยังไม่มีหลักฐาน” ไม่เท่ากับการรับรองว่าข้อมูลทุกส่วนปลอดภัยสมบูรณ์ เพราะการสอบสวนยังดำเนินอยู่ ผู้โดยสารจึงควรใช้ความระมัดระวังตามคำแนะนำของสายการบิน โดยเฉพาะอีเมล ข้อความ หรือโทรศัพท์ที่ไม่ได้ร้องขอและพยายามขอข้อมูลส่วนบุคคลหรือข้อมูลการเงิน
สิ่งที่ผู้โดยสารทำได้ทันทีคือ หลีกเลี่ยงการกดลิงก์จากข้อความที่อ้างว่าเป็นสายการบินโดยไม่ตรวจสอบโดเมนผู้ส่ง เข้าเว็บไซต์หรือแอปอย่างเป็นทางการด้วยตนเอง และไม่เปิดเผยรหัสผ่าน รหัส OTP หมายเลขบัตรชำระเงิน หรือข้อมูลหนังสือเดินทางผ่านช่องทางที่ไม่น่าเชื่อถือ หากได้รับข้อความที่รู้รายละเอียดการเดินทางบางส่วน ก็ไม่ควรถือว่าเป็นข้อความจริงโดยอัตโนมัติ เพราะข้อมูลเกี่ยวกับการจองอาจถูกนำไปใช้สร้างข้อความหลอกลวงที่ดูน่าเชื่อถือขึ้นได้
สำหรับผู้ที่เคยใช้บริการ Malaysia Airlines ระหว่างช่วงสิงหาคม 2023 ถึงกันยายน 2026 ควรตรวจสอบอีเมลที่ส่งจากช่องทางทางการและติดตามหน้าแจ้งเตือนของสายการบิน หากสายการบินส่งการแจ้งเฉพาะบุคคลในภายหลัง ควรอ่านขอบเขตข้อมูลที่เกี่ยวข้องและคำแนะนำอย่างละเอียด ขณะเดียวกันให้เฝ้าดูรายการธุรกรรมและกิจกรรมผิดปกติในบัญชีที่เกี่ยวข้องตามหลักความปลอดภัยทั่วไป แม้ปัจจุบันยังไม่มีหลักฐานว่าข้อมูลการเงินถูกเข้าถึง
สิ่งที่ต้องจับตาต่อไปมีสามเรื่อง ได้แก่ จำนวนลูกค้าที่ได้รับผลกระทบจริง ประเภทข้อมูลที่เกี่ยวข้อง และมาตรการที่ Amadeus กับสายการบินจะดำเนินการหลังสอบสวน หากมีการยืนยันว่าข้อมูลบางประเภทถูกเข้าถึง ระดับความเสี่ยงจะแตกต่างกันมากระหว่างข้อมูลพื้นฐานของการจองกับข้อมูลที่ใช้ยืนยันตัวบุคคล จึงต้องรอประกาศที่ระบุรายละเอียด ไม่ควรนำขอบเขตของสายการบินอื่นมาอนุมานว่าเหมือนกับ Malaysia Airlines
เหตุการณ์นี้ยังเป็นบทเตือนสำหรับอุตสาหกรรมท่องเที่ยวว่า ความปลอดภัยของข้อมูลไม่ได้จบที่เว็บไซต์หรือแอปของสายการบิน แต่รวมถึงผู้ให้บริการสำรองที่นั่ง ระบบเช็กอิน เอเจนซี และคู่ค้าดิจิทัลทั้งหมด การสื่อสารที่รวดเร็วและระบุขอบเขตอย่างชัดเจนจะมีความสำคัญต่อความเชื่อมั่นของผู้โดยสารในช่วงที่การตรวจสอบยังไม่สิ้นสุด
แหล่งข้อมูล: - Malaysia Airlines: https://www.malaysiaairlines.com/my/en/mh-media-centre/important-for-you/cybersecurity-incident-third-party-technology-provider.html - Bernama: https://web26.bernama.com/en/business/news.php?id=2628529 - CNA: https://www.channelnewsasia.com/asia/malaysia-airlines-amadeus-security-breach-6510631